
VPN-шлюзы в корпоративной сети: выбор между IPsec и OpenVPN
 ноя, 8 2026
Помните тот момент, когда вы только начинали настраивать удаленный доступ? Казалось бы, задача простая: соединить офис с филиалом или дать сотрудникам работать из дома. Но как только вы открываете документацию по VPN, глаза разбегаются от аббревиатур. IPsec, IKEv2, OpenVPN, WireGuard... И вот тут начинается самое интересное - а что вообще выбрать для корпоративной сети?
Ситуация усложняется тем, что "универсального солдата" не существует. То, что идеально работает для одного инженера за ноутбуком, может убить производительность целого филиала с сотней пользователей. В этой статье мы разберем два главных игрока в мире защищенных туннелей: протокол IPsec и решение OpenVPN. Мы посмотрим на них не глазами маркетологов, а глазами системного администратора, которому завтра ночью звонит телефон, потому что у бухгалтерии "отвалился" сервер.
Что такое VPN-шлюз и зачем он нужен бизнесу
Прежде чем лезть в дебри протоколов, давайте договоримся о терминах. VPN-шлюз (VPN Gateway) - это устройство или программное обеспечение, которое выступает точкой входа и выхода для зашифрованного трафика между двумя сетями. В отличие от обычного клиентского VPN (типа NordVPN для просмотра Netflix), корпоративный шлюз обеспечивает site-to-site соединение (сеть-сеть) или remote access (удаленный доступ).
Зачем это нужно? Банально - безопасность данных. Если сотрудник подключается к внутренним ресурсам через публичный Wi-Fi в кафе, его данные летят открытым текстом, если нет шифрования. Хакер в том же кафе может перехватить пароли, документы или даже логины CRM-системы. VPN создает защищенный туннель, который делает этот перехват бессмысленным.
IPsec: Тяжелая артиллерия безопасности
IPsec (Internet Protocol Security - набор протоколов для защиты коммуникаций через интернет-протокол IP) часто называют стандартом де-факто для соединения сетей. Почему? Потому что он работает на сетевом уровне (L3 модели OSI). Это значит, что для приложений внутри сети IPsec абсолютно прозрачен. Они даже не знают, что их трафик идет через шифрованный канал.
Главная фишка IPsec - его нативная поддержка операционными системами. Windows, macOS, Linux, Android, iOS - все они имеют встроенные клиенты. Вам не нужно устанавливать стороннее ПО на каждый ноутбук бухгалтера или планшет директора. Достаточно настроить профиль подключения.
Однако есть нюанс. Классический IPsec (особенно режимы AH и ESP) капризен при работе через NAT (преобразование сетевых адресов). Многие домашние роутеры или мобильные операторы могут "резать" пакеты IPsec, особенно если используется порт UDP 500 или ESP протокол. Для решения этой проблемы придумали технологию NAT-T (NAT Traversal - метод обхода ограничений NAT-роутеров путем инкапсуляции IPsec пакетов в UDP). Без нее вы будете гадать, почему соединение то есть, то нет.
- Производительность: Высокая. Шифрование происходит на уровне ядра ОС или специализированных чипов (AES-NI).
- Сложность настройки: Средняя/Высокая. Нужно согласовывать алгоритмы шифрования, диффи-хеллман группы, время жизни SA (Security Association).
- Стабильность: Отличная в стабильных сетях, но чувствительна к потере пакетов.
OpenVPN: Гибкость поверх TCP/UDP
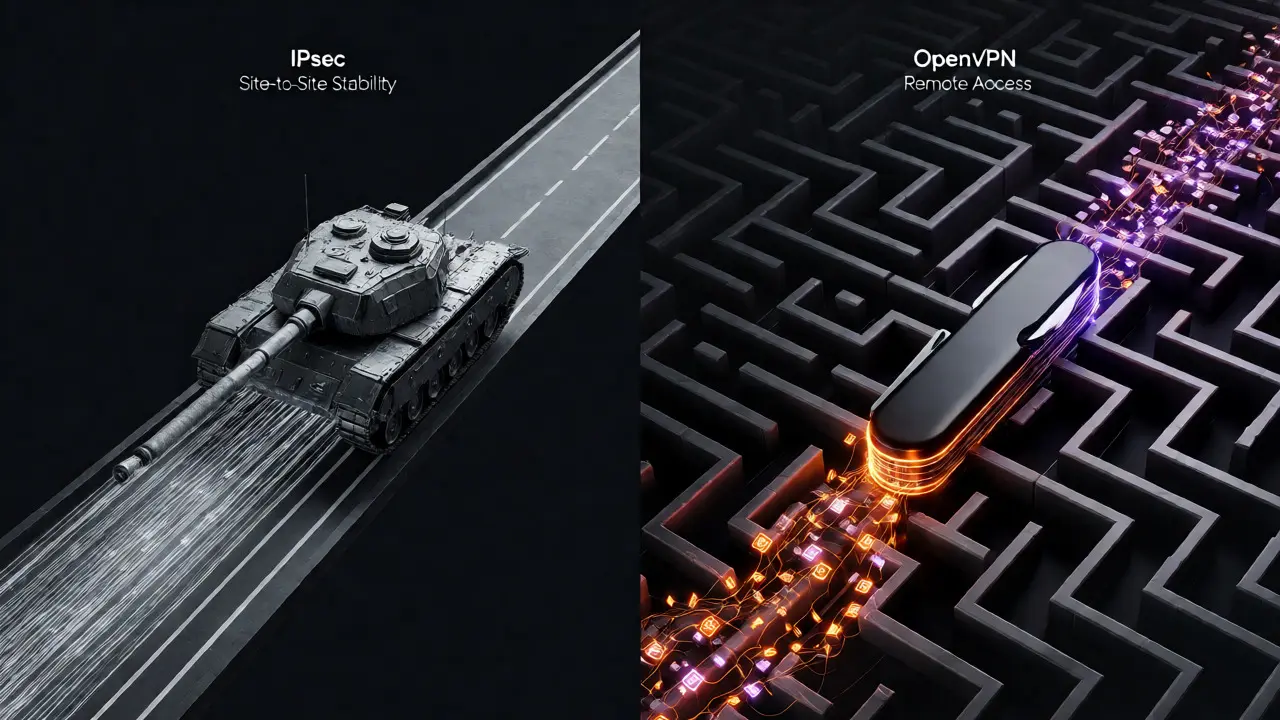
Если IPsec - это танк, то OpenVPN (программный реализация виртуальной частной сети, использующая SSL/TLS для установления канала связи) - это швейцарский нож. Он работает на транспортном уровне (L4/L7), используя протоколы TCP или UDP. Его главное преимущество - способность проходить практически сквозь любые файрволы и прокси-серверы.
Представьте ситуацию: ваш сотрудник находится в командировке в Китае или в офисе клиента с жестким корпоративным файрволом, который блокирует все порты, кроме 80 (HTTP) и 443 (HTTPS). IPsec там просто не поднимется. А OpenVPN можно настроить так, чтобы он притворялся обычным HTTPS-трафиком. Вы запускаете туннель на порту 443, и файрвол пропускает его без вопросов, считая, что это обычный веб-браузинг.
Но за гибкость приходится платить. OpenVPN требует установки клиента на каждое устройство. Да, есть официальные приложения для всех платформ, но это лишний шаг для пользователя. Кроме того, поскольку OpenVPN использует библиотеки OpenSSL для шифрования, нагрузка на CPU выше, чем у аппаратно-ускоренного IPsec, хотя современные процессоры справляются с этим легко.
| Критерий | IPsec (IKEv2) | OpenVPN |
|---|---|---|
| Уровень модели OSI | L3 (Сетевой) | L4/L7 (Транспортный/Прикладной) |
| Необходимость клиента | Нет (встроен в ОС) | Да (стороннее ПО) |
| Проходимость через NAT/Firewall | Средняя (требует NAT-T) | Высокая (можно маскировать под HTTPS) |
| Производительность | Очень высокая (аппаратное ускорение) | Хорошая (зависит от CPU и настроек) |
| Безопасность | Стандарт IETF, строгая аутентификация | SSL/TLS, широкие возможности сертификатов |
| Лучший сценарий использования | Site-to-Site, стабильные каналы связи | Remote Access, сложные сети, мобильные пользователи |
Как выбрать: Site-to-Site или Remote Access?
Выбор протокола напрямую зависит от того, кого вы соединяете.
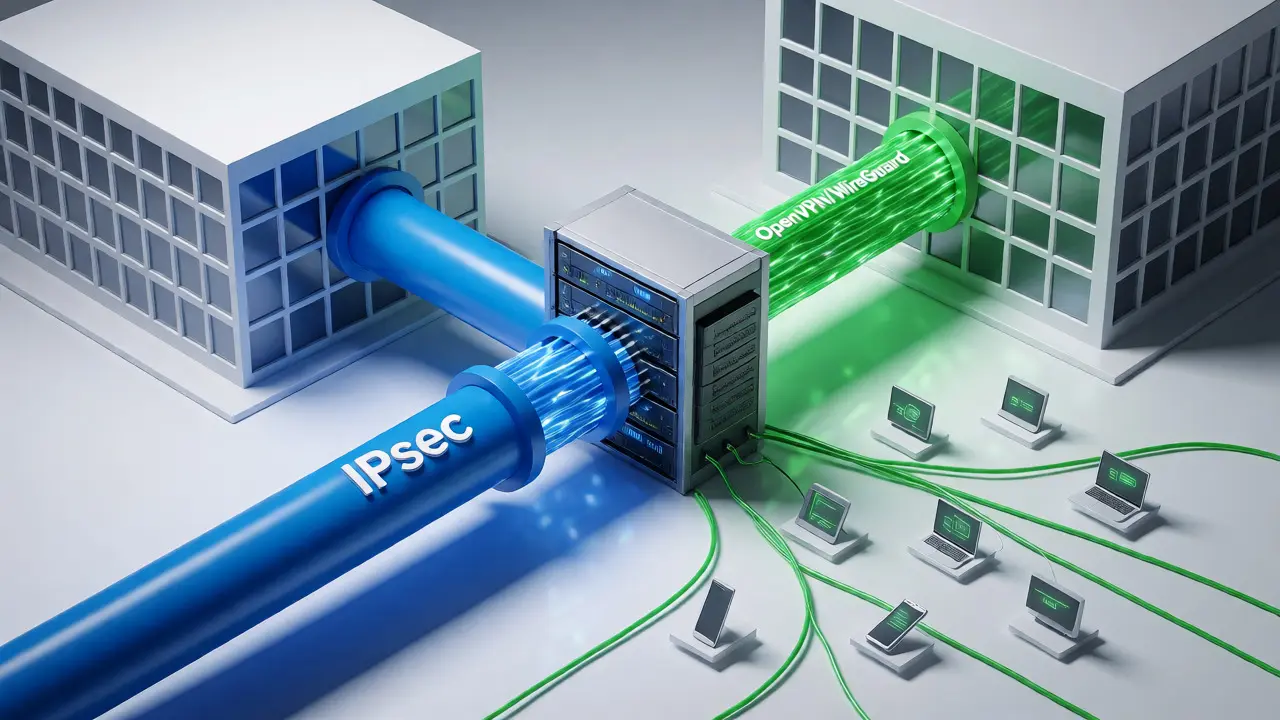
Если вам нужно связать два офиса (например, головной офис в Ростове-на-Дону и склад в Москве), где оба конца являются статичными маршрутизаторами или серверами, смотрите в сторону IPsec. Здесь важна максимальная пропускная способность и минимальная задержка. Настройка один раз, и она работает годами. Алгоритмы AES-256-GCM обеспечивают отличную скорость при наличии поддержки инструкций AES-NI на оборудовании.
А вот если речь идет о мобильных сотрудниках, которые скачут между Wi-Fi в отеле, 4G/LTE на улице и домашним интернетом, ситуация меняется. Мобильные сети нестабильны, IP-адреса меняются постоянно. Здесь OpenVPN показывает себя лучше благодаря механизму переподключения и устойчивости к потерям пакетов. Кроме того, использование TCP вместо UDP позволяет гарантировать доставку данных, что критично для работы с файловыми серверами или базами данных.
Есть еще один важный фактор - управление сертификатами. В OpenVPN вся архитектура строится вокруг PKI (инфраструктуры открытых ключей). Вы генерируете CA-сертификат, подписываете им клиентские сертификаты. Это дает высокий уровень контроля: вы можете отозвать конкретный сертификат сотрудника, уволившегося вчера, не трогая остальных. В IPsec тоже есть сертификаты, но чаще в малом бизнесе используют предварительные общие ключи (PSK), что менее безопасно при масштабировании.
Практические советы по настройке
Неважно, какой протокол вы выберете, ошибки будут одни и те же. Вот несколько советов из практики, которые сэкономят вам нервы:
- Двойной стек IPv4/IPv6. Не игнорируйте IPv6. Даже если сейчас у вас везде IPv4, будущие обновления прошивок оборудования могут потребовать поддержки нового протокола. Настройте туннель так, чтобы он корректно обрабатывал оба стека.
- Разделение трафика (Split Tunneling). Решите заранее: весь трафик пользователя идет через VPN или только внутренний? Для безопасности компании лучше отправлять весь трафик через шлюз (Full Tunnel), чтобы никто не ходил в "левые" сайты с корпоративного ноутбука. Но это нагружает канал. Split Tunneling экономит трафик, но создает риски утечки данных через локальный выход в интернет.
- Мониторинг MTU. Самая частая причина "медленного интернета" через VPN - фрагментация пакетов. Если размер пакета превышает MTU интерфейса туннеля, он делится на части. Это убивает скорость. Уменьшите MTU на клиенте и сервере до безопасных значений (например, 1400 для Ethernet, 1280 для IPv6).
- Резервирование каналов. В корпоративной сети никогда не полагайтесь на один канал связи. Настройте два туннеля с разными метриками. Если основной fiber оптика падает, резервный LTE-модем должен автоматически поднять сессию.
Будущее: WireGuard и гибридные подходы
Говоря о настоящем, нельзя не упомянуть будущее. Протокол WireGuard (современный протокол VPN, ориентированный на высокую производительность и простоту кода) уже активно внедряется в новые версии Linux ядра и поддерживается многими современными устройствами. Он значительно быстрее и проще в настройке, чем IPsec и OpenVPN вместе взятые. Однако в корпоративном сегменте консерватизм правит бал. Многие старые устройства Cisco или Juniper пока не поддерживают WireGuard нативно.
Поэтому сейчас оптимальная стратегия для многих компаний - гибридная. Используйте IPsec для магистральных каналов между дата-центрами и крупными филиалами, где нужна максимальная производительность и совместимость со старым оборудованием. А для удаленных сотрудников разверните OpenVPN или переходите на WireGuard, если ваша инфраструктура позволяет обновить клиентское ПО.
Помните, что лучший VPN - тот, который ваши сотрудники не замечают. Если им приходится каждые полчаса вводить пароль или ждать переподключения после каждого переключения Wi-Fi, вы проиграли битву за удобство, какую бы крутую криптографию ни использовали.
Какой протокол безопаснее: IPsec или OpenVPN?
Оба протокола считаются безопасными при правильной реализации. IPsec является стандартом IETF и широко используется в государственном секторе. OpenVPN использует проверенные временем библиотеки OpenSSL. Разница не столько в криптостойкости, сколько в сложности настройки. Ошибки конфигурации IPsec (слабые PSK, неправильные DH-группы) встречаются чаще, поэтому OpenVPN с его строгой политикой сертификатов иногда надежнее для новичков.
Нужно ли покупать отдельное железо для VPN-шлюза?
Для малого бизнеса (до 50 одновременных соединений) достаточно программного решения на базе Linux (например, pfSense, OPNsense или StrongSwan) на обычном сервере. Для средних и крупных предприятий с высокой нагрузкой рекомендуется использовать специализированные аппаратные шлюзы (Cisco ASA, Fortinet, Mikrotik с аппаратным ускорением), так как они имеют отдельные чипы для обработки шифрования, разгружая центральный процессор.
Почему мой IPsec не работает через мобильный интернет?
Чаще всего проблема в NAT. Мобильные операторы используют CGNAT (Carrier Grade NAT), который может не поддерживать стандартный ESP протокол IPsec. Убедитесь, что включена функция NAT-T (UDP 4500). Также некоторые операторы блокируют нестандартные порты или протоколы. В таких случаях OpenVPN поверх TCP 443 работает стабильнее.
Можно ли использовать оба протокола одновременно?
Да, многие современные маршрутизаторы позволяют создавать несколько интерфейсов VPN. Например, вы можете поднять IPsec туннель для связи с банком или контрагентом (где требуют именно IPsec) и параллельно использовать OpenVPN для доступа сотрудников. Главное - правильно настроить таблицы маршрутизации, чтобы трафик не путался между интерфейсами.
Как влияет шифрование на скорость интернета?
На современных процессорах с поддержкой AES-NI влияние шифрования минимально (потери скорости менее 5-10%). Однако на старых устройствах или при использовании слабых алгоритмов (например, DES или 3DES) нагрузка на CPU может достигать 100%, что приведет к значительному снижению пропускной способности. Всегда используйте современные алгоритмы вроде AES-256-GCM.