
Сбор телеметрии IoT: CoAP против HTTP для экономии энергии
 окт, 14 2026
Представьте ситуацию: у вас тысяча датчиков влажности в теплице. Каждый из них должен отправлять данные каждые пять минут. Если вы используете обычный HTTP протокол передачи гипертекста, стандартный язык веба, батареи сядут быстрее, чем вы успеете допить утренний кофе. А если взять CoAP легкий протокол прикладного уровня для устройств с ограниченными ресурсами? Тут все становится сложнее: он эффективнее, но требует другой архитектуры сервера.
Выбор между этими двумя «китами» Интернета вещей - это не просто вопрос вкуса программиста. Это прямое влияние на стоимость эксплуатации проекта. Давайте разберемся, когда стоит платить за простоту интеграции с веб-инфраструктурой, а когда лучше потратить время на настройку specialized стека ради долгой работы от батарейки.
Почему классический HTTP может убить ваш проект
HTTP основной протокол для передачи данных во Всемирной паутине, работающий поверх TCP создан для того, чтобы браузеры красиво отображали картинки и текст. Он надежен, потому что гарантирует доставку каждого байта. Но эта надежность имеет цену. Для устройства вроде ESP32 или Arduino Nano с крошечным объемом памяти реализация полного стека TCP/IP вместе с HTTP занимает много ресурсов.
Когда микроконтроллер отправляет пакет по HTTP, происходит несколько действий:
- Устанавливается соединение (three-way handshake).
- Формируется громоздкий заголовок запроса (headers), который часто весит больше самих данных.
- Сервер подтверждает получение каждого сегмента данных.
- Соединение корректно закрывается.
Для отправки значения температуры «25.4 градуса» вы тратите килобайты трафика на служебную информацию. В условиях мобильной сети (NB-IoT или LTE-M) это деньги. А в условиях Wi-Fi - лишняя энергия на поддержание активного радиоинтерфейса.
CoAP как ответ на ограничения железа
CoAP Constrained Application Protocol, специализированный протокол для IoT-устройств, работающий поверх UDP был разработан специально для сетей с потерями и слабыми процессорами. Его главная фишка - минимализм. Заголовки CoAP бинарные и занимают всего 4 байта вместо сотен символов в текстовых заголовках HTTP.
Но есть нюанс: CoAP работает поверх UDP User Datagram Protocol, протокол без установления соединения и гарантированной доставки. Это значит, что пакеты могут теряться. CoAP решает эту проблему, добавляя механизм подтверждения только там, где это нужно. Вы можете отправить данные «fire-and-forget» (выстрелил и забыл), если потеря одного показания не критична, или использовать подтверждаемые сообщения, если нужна гарантия.
| Характеристика | HTTP/1.1 | CoAP |
|---|---|---|
| Транспортный уровень | TCP | UDP |
| Размер заголовков | Килобайты (текст) | Байты (бинарный) |
| Модель взаимодействия | Запрос-ответ | Запрос-ответ + Pub/Sub |
| Поддержка обнаружения | Нет (нужны дополнительные механизмы) | Встроена (Discovery) |
| Нагрузка на ЦПУ | Высокая | Низкая |
Интеграция с облаком: где подвох?
Многие разработчики выбирают HTTP просто потому, что их бэкенд уже умеет его понимать. Любой современный фреймворк вроде Django, Spring Boot или Node.js обрабатывает REST API «из коробки». С CoAP так не получится напрямую. Браузер не понимает CoAP. Ваш микросервис на Python тоже, если не поставить специальные библиотеки.
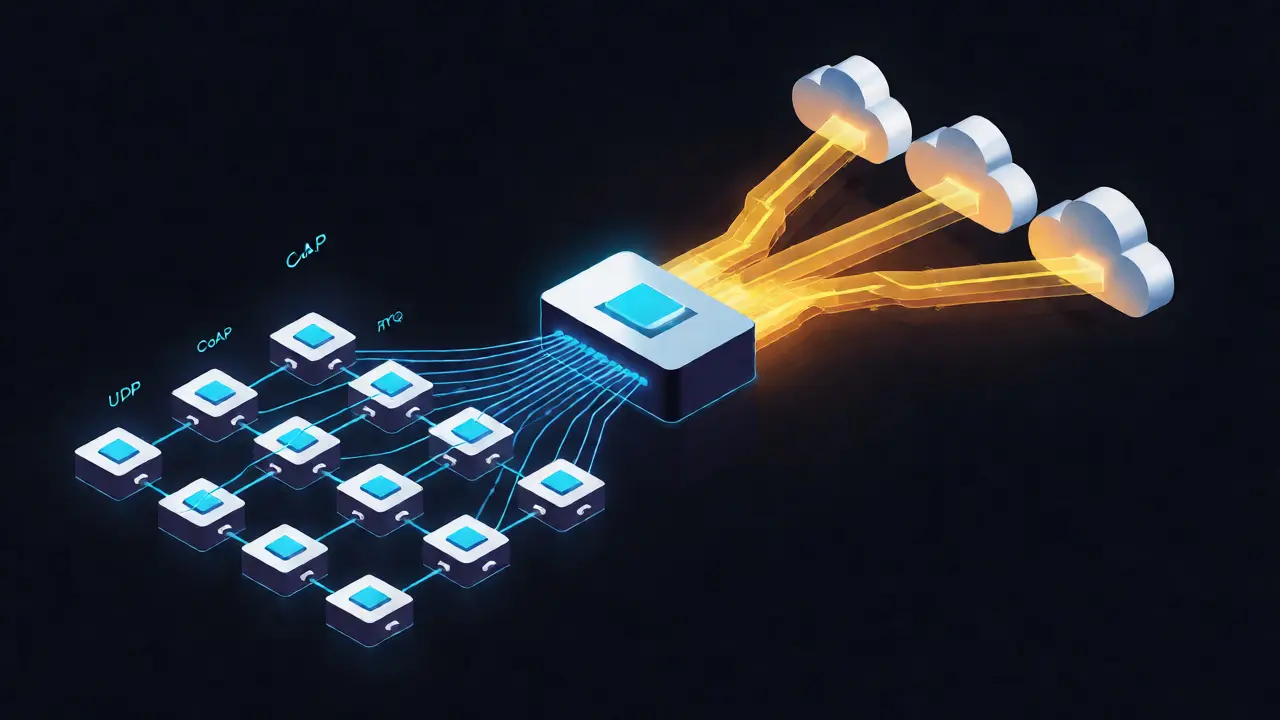
Обычно архитектура выглядит так: устройство говорит на CoAP, а специальный шлюз (или прокси-сервер) переводит эти сообщения в HTTP и передает дальше в облачную платформу, например, в AWS IoT Core или Yandex Cloud IoT. Этот шаг добавляет сложности, но окупается снижением нагрузки на сами устройства.
Если же вам нужно, чтобы устройство могло само находить другие устройства в локальной сети, CoAP снова выигрывает. У него встроенный механизм обнаружения ресурсов через multicast-запросы. Вам не нужно вручную прописывать IP-адреса датчиков в конфигурации сервера. Устройство само скажет: «Я здесь, я измеряю влажность».
Безопасность: DTLS против TLS
Шифрование обязательно, даже если вы просто считываете температуру в офисе. HTTP защищается протоколом TLS Transport Layer Security, криптографический протокол для защиты соединений. Процесс рукопожатия TLS тяжелый: требуется обмен сертификатами, генерация ключей и проверка цепочки доверия. Для слабых чипов это может занять секунды, за которые батарея разрядится заметно сильнее.
CoAP использует DTLS Datagram Transport Layer Security, аналог TLS для датаграммных протоколов. Он легче, но требует аккуратности. Поскольку UDP не гарантирует порядок пакетов, DTLS должен сам восстанавливать последовательность. На практике поддержка DTLS в дешевых модулях иногда работает нестабильно, поэтому многие проекты остаются на уровне PSK (Pre-Shared Key) - общего секретного ключа, который проще реализовать, но менее безопасно при компрометации одного устройства.
MQTT vs CoAP vs HTTP: полный цикл
Часто в обсуждениях забывают про MQTT. Хотя тема статьи про CoAP и HTTP, нельзя игнорировать этого игрока. MQTT - это брокерская модель. Устройство подключается к брокеру и публикует темы. Это отлично подходит для событийной модели.
Однако MQTT требует постоянного открытого соединения с брокером. Для спящих устройств, которые просыпаются раз в час, держать TCP-сокет открытым расточительно. CoAP позволяет устройству уснуть сразу после отправки пакета, так как нет необходимости поддерживать состояние соединения. HTTP тоже позволяет делать короткие запросы, но накладные расходы на установку соединения слишком велики для частых коротких импульсов.
Вот простая эвристика для выбора:
- Используйте HTTP, если устройство подключено к розетке, имеет мощный процессор и должно легко интегрироваться с существующими веб-сервисами.
- Используйте CoAP, если устройство питается от батарейки, имеет ограниченный объем RAM и находится в сети с плохим покрытием (где повторная передача больших заголовков HTTP слишком дорога).
- Используйте MQTT, если нужна мгновенная доставка команд управления (push-уведомления) и сложная маршрутизация сообщений внутри системы.
Практические советы по внедрению
Не пытайтесь писать свой парсер CoAP с нуля, если не делаете это для дипломной работы. Используйте проверенные библиотеки. Для C/C++ на микроконтроллерах хорошо себя зарекомендовал стек LwIP легкая реализация стека TCP/IP для встраиваемых систем с дополнениями для CoAP, либо библиотека Contiki-NG операционная система для IoT с нативной поддержкой CoAP.
При проектировании конечных точек (resources) помните о стандартах. Не создавайте свои пути вроде /temp или /hum. Используйте стандартные ресурсы из RFC 7252, например, /temperature. Это позволит будущим инструментам мониторинга автоматически распознавать данные ваших устройств.
И главное: тестируйте поведение при потере пакетов. CoAP рассчитан на то, что сеть может быть ненадежной. Убедитесь, что ваше приложение правильно обрабатывает таймауты и повторные попытки отправки, иначе вы получите дублирующиеся данные в базе или потерянные показания.
Можно ли использовать CoAP прямо в браузере?
Нет, современные браузеры не поддерживают протокол CoAP нативно. Для визуализации данных с CoAP-устройств в веб-интерфейсе обычно используется WebSocket-мост или промежуточный сервер, который транслирует CoAP в HTTP/WebSocket.
Какой протокол безопаснее для IoT?
HTTP с TLS считается более зрелым и безопасным решением благодаря широкому кругу аудиторов и поддержке аппаратных ускорителей шифрования в новых чипах. CoAP с DTLS безопасен, но требует более внимательной настройки ключей и проверки реализации стека на наличие известных уязвимостей.
Зачем нужен Observe режим в CoAP?
Режим Observe позволяет клиенту подписаться на изменения ресурса. Вместо того чтобы постоянно опрашивать датчик («как температура?»), устройство само отправляет новое значение, только когда оно меняется. Это экономит трафик и энергию, превращая пассивное устройство в активный источник событий.
Что делать, если провайдер блокирует UDP?
Некоторые корпоративные сети или старые мобильные операторы могут фильтровать UDP-трафик. В таких случаях CoAP можно инкапсулировать в WebSockets (протокол CoAP over WebSockets), но это возвращает часть накладных расходов, связанных с установлением соединения.
Нужен ли отдельный сервер для CoAP?
Да, вам понадобится CoAP-сервер или шлюз. Популярные варианты включают Californium (Java), libcoap (C) или облачные сервисы, такие как HiveMQ или EMQX, которые имеют плагины для поддержки CoAP. Стандартный Nginx или Apache не понимают этот протокол без специальных модулей.