
Контейнерные реестры: Docker Registry и Harbor в действии
 ноя, 6 2026
Знаете это чувство, когда ваш CI/CD пайплайн падает на этапе пуша образа? Или когда разработчик спрашивает: «Где взять последнюю версию микросервиса?» Если вы используете только Docker Hub, то рано или поздно столкнетесь с лимитами скачиваний или проблемами приватности. Публичные реестры - это как общественный транспорт: удобно для старта, но тесно и не всегда безопасно для корпоративных данных. Именно здесь на сцену выходят собственные контейнерные реестры.
В этой статье мы разберем два самых популярных решения: нативный Docker Registry (он же Distribution) и более функциональный Harbor. Разберемся, когда стоит выбрать легковесность первого, а когда мощь второго. Без воды, только конкретные шаги настройки и практические советы.
Зачем вообще нужен свой реестр?
Давайте честно: если у вас пет-проект из двух контейнеров, вам, скорее всего, хватит бесплатного тарифа Docker Hub. Но как только в команде появляется больше людей, а архитектура усложняется, возникают три проблемы:
- Скорость и стоимость трафика. Скачивание образов из внешних реестров может быть медленным и дорогим, особенно если серверы находятся за пределами региона хостинга провайдера реестра.
- Безопасность и контроль доступа. Вы не хотите, чтобы все ваши внутренние сервисы были доступны миру. Нужен RBAC (Role-Based Access Control), аудит действий и возможность сканирования образов на уязвимости.
- Надежность. Зависимость от внешнего сервиса означает риск простоя вашего продакшена, если у Docker Hub упадет API.
Свой реестр решает эти задачи локально. Он работает внутри вашей инфраструктуры, дает полный контроль над тем, кто и что пушит, и позволяет хранить артефакты рядом с кластером Kubernetes или серверами приложений.
Docker Registry: минимализм в чистом виде
Docker Registry - это официальный открытый исходный код реестра, написанный на Go. Это базовый кирпичик экосистемы Docker. Его главная фишка - предельная простота. У него нет веб-интерфейса из коробки (хотя есть сторонние GUI), нет сложной системы ролей и нет встроенного антивируса. Только API для загрузки и скачивания образов.
Быстрый старт через Docker Compose
Для тестовой среды или небольшого проекта поднять Registry можно одной командой. Вот минимальный конфигурационный файл docker-compose.yml:
version: '3'
services:
  registry:
    image: registry:2
    ports:
      - "5000:5000"
    volumes:
      - ./data:/var/lib/registry
    restart: always
Запускаете docker-compose up -d, и через минуту у вас есть работающий реестр по адресу localhost:5000. Чтобы запушить образ, нужно сначала его тегировать:
- Собрать образ:
docker build -t my-app . - Пометить для локального реестра:
docker tag my-app localhost:5000/my-app:latest - Отправить:
docker push localhost:5000/my-app:latest
Все работает. Но есть нюанс: по умолчанию Registry использует HTTP. В продакшене так делать нельзя. Нужно настраивать TLS и авторизацию.
Проблемы голого Registry в проде
Если вы попытаетесь использовать этот вариант в серьезном проекте, вы быстро упретесь в ограничения:
- Нет управления пользователями. Либо все анонимно, либо один логин/пароль через Basic Auth для всех.
- Нет очистки дисков. Старые версии образов занимают место. В Harbor есть политика автоматической очистки (Garbage Collection). В Registry это нужно писать скриптами.
- Отсутствие метаданных. Вы видите только список тегов. Нет информации о размере слоя, дате сборки или подписи.
Registry идеален как кэш для harbor или docker hub, но как основной репозиторий он требует слишком много «ручной работы» вокруг себя.
Harbor: промышленный стандарт
Harbor - это open-source проект, изначально созданный VMware, а теперь поддерживаемый CNCF (Cloud Native Computing Foundation). Это не просто реестр, это полноценная платформа для управления артефактами.
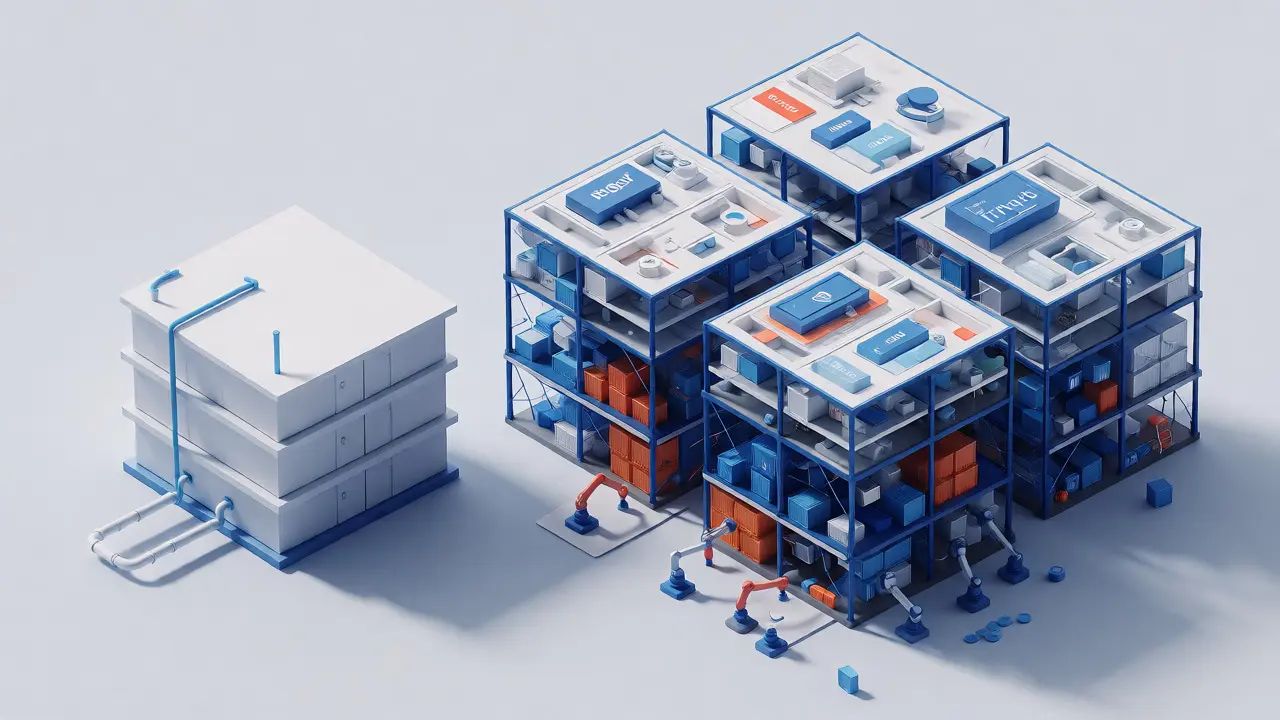
Чем Harbor отличается от обычного Registry? Представьте, что Registry - это склад с полками. А Harbor - это умный склад с охраной, камерами наблюдения, системой учета и роботами-погрузчиками.
| Характеристика | Docker Registry | Harbor |
|---|---|---|
| Веб-интерфейс | Нет (только CLI/API) | Есть, удобный и информативный |
| Управление доступом | Basic Auth / LDAP | RBAC, интеграция с LDAP/OIDC |
| Репликация | Нет из коробки | Push/Pull репликация между инстансами |
| Сканирование безопасности | Нет | Интеграция с Trivy (сканер CVE) |
| Поддержка OCI | Да | Да (Docker, Helm charts, OPA Gatekeeper) |
| Сложность развертывания | Низкая | Высокая (требует БД, Redis, MinIO/S3) |
Что под капотом Harbor?
Harbor состоит из нескольких компонентов, которые работают вместе:
- Core: Основной API и бизнес-логика.
- Portal: Веб-интерфейс на Angular.
- Registry: Тот самый Docker Distribution, который хранит слои образов.
- Database: PostgreSQL для хранения метаданных.
- Redis: Кэширование сессий и очередей задач.
- Trivy: Сканер уязвимостей, который проверяет каждый загруженный образ.
Из-за такого количества компонентов Harbor тяжелее в обслуживании. Вам нужно следить за состоянием базы данных, размерами Redis и хранилищем S3 (или локальным диском).
Практическая настройка Harbor
Не пытайтесь ставить Harbor вручную, собирая каждый компонент отдельно. Используйте официальный установщик или Helm-чарт для Kubernetes. Для одиночного сервера проще всего использовать скрипт установки.
Шаг 1: Подготовка окружения
Перед установкой убедитесь, что у вас установлены Docker и Docker Compose. Harbor требует минимум 4 ГБ RAM и 40 ГБ диска для начала. Также важно правильно настроить DNS: Harbor должен быть доступен по FQDN (например, harbor.mycorp.com), а не по IP-адресу, иначе будут проблемы с сертификатами SSL.
Шаг 2: Генерация сертификатов
Harbor отказывается работать без HTTPS. Самый простой путь для теста - самоподписанные сертификаты. В конфигураторе (harbor.yml) укажите пути к ним:
hostname: harbor.mycorp.com
http:
  port: 80
https:
  port: 443
  certificate: /path/to/cert.pem
  private_key: /path/to/key.pem
Для продакшена используйте Let's Encrypt или корпоративный CA.
Шаг 3: Установка и запуск
Запустите скрипт установки:
./install.sh --with-trivyФлаг --with-trivy включает сканер безопасности. Это критически важно для современных DevOps-практик. После установки откройте браузер и перейдите по адресу https://harbor.mycorp.com. Первый вход будет под пользователем admin с паролем, который вы задали в harbor.yml.
Шаг 4: Создание проектов и пользователей
В Harbor всё организовано через проекты. Не пушьте образы в глобальный реестр. Создайте отдельный проект для каждого продукта или команды (например, backend-team, frontend-apps). Внутри проекта можно назначать роли:
- Admin: Полный контроль.
- Developer: Может пушить и пуллить образы.
- Guest: Только чтение (pull).
Это гораздо удобнее, чем раздавать общий пароль всем подряд, как в Docker Registry.
Типичные ошибки и их решение
Даже опытные админы спотыкаются на ровном месте. Вот топ-3 проблемы при работе с реестрами:
Ошибка x509: certificate signed by unknown authority
Эта ошибка возникает, когда доверенный сертификат Harbor не добавлен в систему клиента (вашей машины или ноды Kubernetes). Docker пытается проверить подпись сертификата, не находит корневого CA и блокирует соединение.
Решение: Скопируйте файл ca.crt с сервера Harbor в папку /etc/docker/certs.d/harbor.mycorp.com/ на клиентской машине. Имя папки должно точно совпадать с hostname реестра.
Образ не находится после пуша
Иногда кажется, что пуш прошел успешно, но в интерфейсе Harbor пусто. Часто это связано с кешированием или рассинхронизацией базы данных. Попробуйте обновить страницу или подождать пару минут. Если проблема повторяется, проверьте логи контейнера core в Harbor.
Место на диске кончается быстрее, чем ожидалось
Harbor хранит не только текущие теги, но и все промежуточные слои, если они уникальны. Обязательно включите политику Garbage Collection (GC). Она удаляет неиспользуемые данные. Настройте её на ночное время, так как процесс GC может нагружать диск.
Что выбрать в 2026 году?
Выбор зависит от масштаба ваших задач.
Выбирайте Docker Registry, если:
- У вас небольшая команда (до 5 человек).
- Вам нужен простой прокси-кэш для Docker Hub.
- Вы не хотите возиться с базами данных и сложным мониторингом.
- Безопасность обеспечивается сетевыми правилами (firewall), а не внутренними ролями.
Выбирайте Harbor, если:
- У вас средний или крупный бизнес.
- Нужен единый источник правды для Docker образов, Helm чартов и других OCI-артефактов.
- Требуется автоматическое сканирование на уязвимости перед деплоем.
- Нужна репликация между дата-центрами или облачными провайдерами.
- Вы используете Kubernetes и хотите интегрировать реестр с CI/CD пайплайнами (Jenkins, GitLab CI, ArgoCD).
Лично я рекомендую Harbor для большинства корпоративных сценариев. Да, он сложнее в поддержке, но экономия времени на поиске уязвимостей и управлении доступом окупает усилия по настройке. А если Harbor покажется слишком тяжелым, посмотрите в сторону легких альтернатив вроде Zarf или использования managed-сервисов от облачных провайдеров (AWS ECR, Azure Container Registry), где инфраструктуру держат на себе вендоры.
Можно ли использовать Harbor бесплатно?
Да, Harbor полностью бесплатный и имеет открытый исходный код (лицензия Apache 2.0). Вы платите только за железо или облачные ресурсы, на которых он развернут, и за время инженеров, которое тратится на его поддержку.
Как Harbor сравнивается с Nexus Repository Manager?
Nexus - это универсальный менеджер артефактов (Java, npm, Maven, Docker и т.д.). Harbor специализируется именно на контейнерах и OCI-артефактах. Если у вас уже есть Nexus для Java-библиотек, возможно, логичнее расширить его функционал для Docker, чем поднимать еще один сервис. Однако Harbor лучше интегрирован с Kubernetes и имеет более современный UI для работы с образами.
Нужен ли отдельный сервер для Harbor?
Желательно. Harbor потребляет значительные ресурсы (CPU, RAM, IOPS). Размещение его на том же сервере, что и высоконагруженное приложение, может привести к деградации производительности обоих систем. Для небольших проектов можно выделить VM с 8GB RAM и SSD.
Как настроить автоматическую очистку старых образов?
В Harbor есть раздел Retention Policies. Вы можете задать правила, например: «хранить последние 10 тегов ветки master» или «удалять все образы старше 30 дней». После применения политики необходимо запустить задачу Garbage Collection, чтобы физически освободить место на диске.
Поддерживает ли Harbor хранение Helm Charts?
Да, начиная с версии 2.0, Harbor поддерживает хранение Helm Charts как OCI-артефактов. Это позволяет использовать один реестр для всех типов контейнерных ресурсов, упрощая управление версиями и доступом.